盗U的不是链接,是你装的 App:拆穿「iOS 漏洞」水军帖
- EN
- ZH
这两天,不少币圈、支付圈的群里都在转同一张帖子:2026 年 8 月 7 日,有人 150 万 U(按帖子的说法,价值上千万人民币)在前后 10 秒内被转了个精光。帖子随后给出「深度分析」:说是苹果系统漏洞,iOS 13 到 26 全被黑客攻破,浏览网站就会被「无感」偷走钱包秘钥,所以「不要点击任何网站」「任何 URL 都要小心」。
如果你也刷到过这种帖子,先记住本文的结论:盗U的不是你点过的链接,而是你亲手装进手机的 App。 而这种「都怪链接、都怪苹果」的帖子,正是替真凶打掩护的烟雾弹。下面用大白话,把这窝贼和这套甩锅剧本一次讲清楚。
#
一、先认贼:这一窝 App,本来就是干盗U生意的
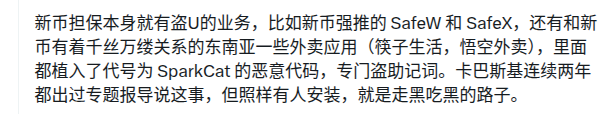
推文:新币担保强推的 SafeW / SafeX,连同关系密切的「筷子生活」「悟空外卖」,都被植入了 SparkCat,专门盗助记词。
Telegram 上的灰产担保市场「新币担保」,自己就有盗U的生意。它强推的两款「圈内专用」聊天软件 SafeW 和 SafeX,以及和它关系千丝万缕的几款东南亚外卖 App——菲律宾的「筷子生活」、泰国的「悟空外卖」、迪拜的「拜托拜托」——里面都被查出同一个恶意代码:SparkCat,专偷加密钱包助记词。
这不是哪个群友的猜测,是卡巴斯基(全球知名的安全公司)连续两年查实的:
- 2025 年 2 月,卡巴斯基发布 SparkCat 专题报告:苹果 App Store 和 Google Play 官方商店里的一批应用被植入了这个窃密代码,受影响名单里就有 SafeW 的包名。据当时的报道,名单上来自 App Store 的应用有 43 款、来自 Google Play 的有 10 款;除了悟空外卖,还有 ATV 亚洲电视、VPN 加速器和一些区块链相关应用。
- 2026 年 4 月,SparkCat 新变种又被曝光:iOS 上的「SafeW - 云办公助理」和安卓上的 SafeX 再次上榜。改个名,接着偷。
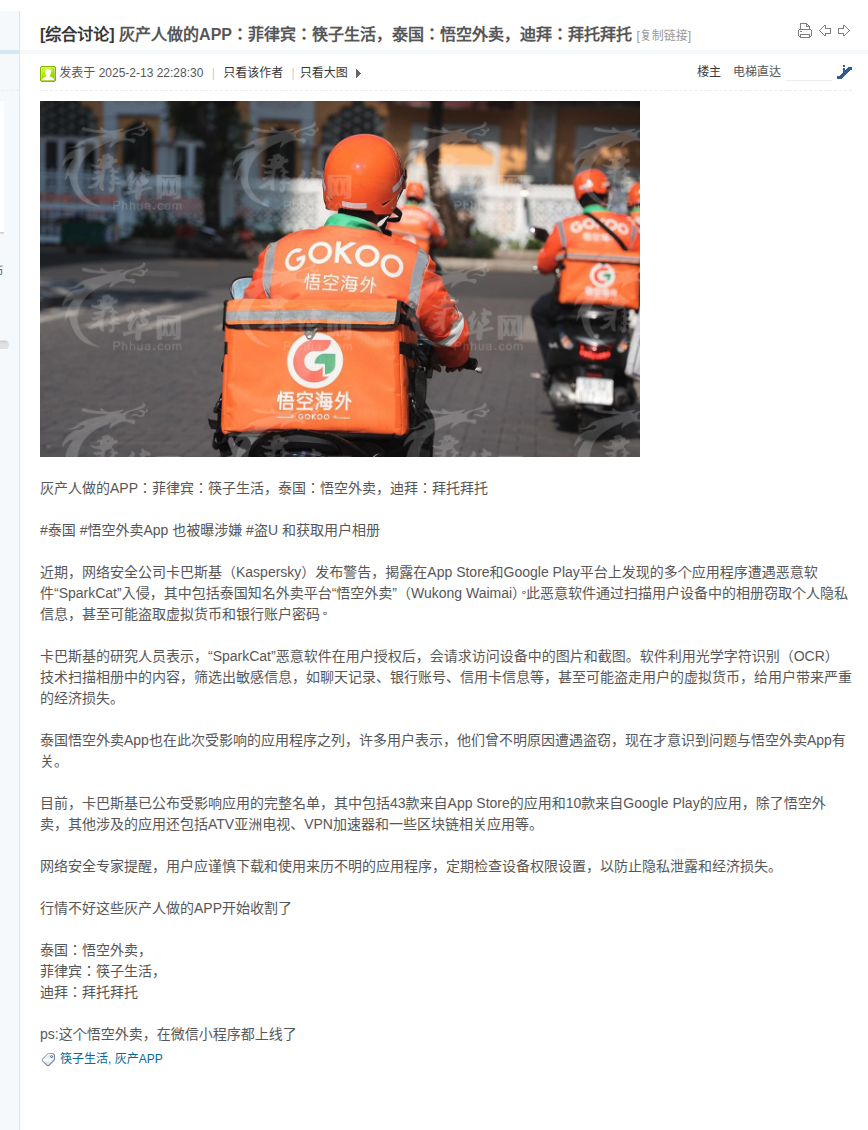
菲律宾华人论坛「菲华网」2025 年 2 月的帖子:卡巴斯基点名悟空外卖等 App 被植入 SparkCat,会扫描用户相册、可能盗取虚拟货币和银行账户密码。
泰国不少悟空外卖的用户说,之前莫名其妙被盗,看了报道才明白问题出在哪。这个 App 甚至还上了微信小程序。
推文里那句话说得很透:这就是黑吃黑。 圈里人手机里 U 最多、被偷了最不敢报警,又最爱装「圈内推荐」的 App——正好是最肥的猎物。卡巴斯基连报两年,照样有人装,贼吃的就是这碗饭。
#
二、SparkCat 怎么偷?全程不需要你点任何链接
先补一个常识:助记词就是你钱包的总钥匙——就是新建钱包时让你抄下来的那一二十个英文单词。谁拿到它,谁就能把你的钱包整个搬空,不需要碰你的手机、不需要密码、更不需要你确认。很多人图方便,把助记词截图存在相册里。贼找的就是这个。
SparkCat 的偷法,翻译成大白话就五步:
- 你装了一个看起来人畜无害的 App——点外卖的、聊天的、做担保交易的。
- 它找个正当理由向你要相册权限:发图片、传截图、上传凭证。你顺手就点了「允许」。
- 它在后台用 OCR(就是「从图片里认字」的技术)把你相册一张一张读过去,专门认助记词、私钥、银行卡这类内容。
- 认出来,就悄悄传回它的服务器。到这一步,你的钱包其实已经是别人的了——只是你还不知道。
- 贼不急着动手。等哪天统一「收割」,几秒钟之内把一批钱包同时转空。
注意:从头到尾,你一个链接都没点。你什么都没点,钱照样没了——因为你自己把贼装进了手机,还亲手把相册递给了它。
#
三、再拆那张「iOS 漏洞」帖:一张标准的甩锅模板
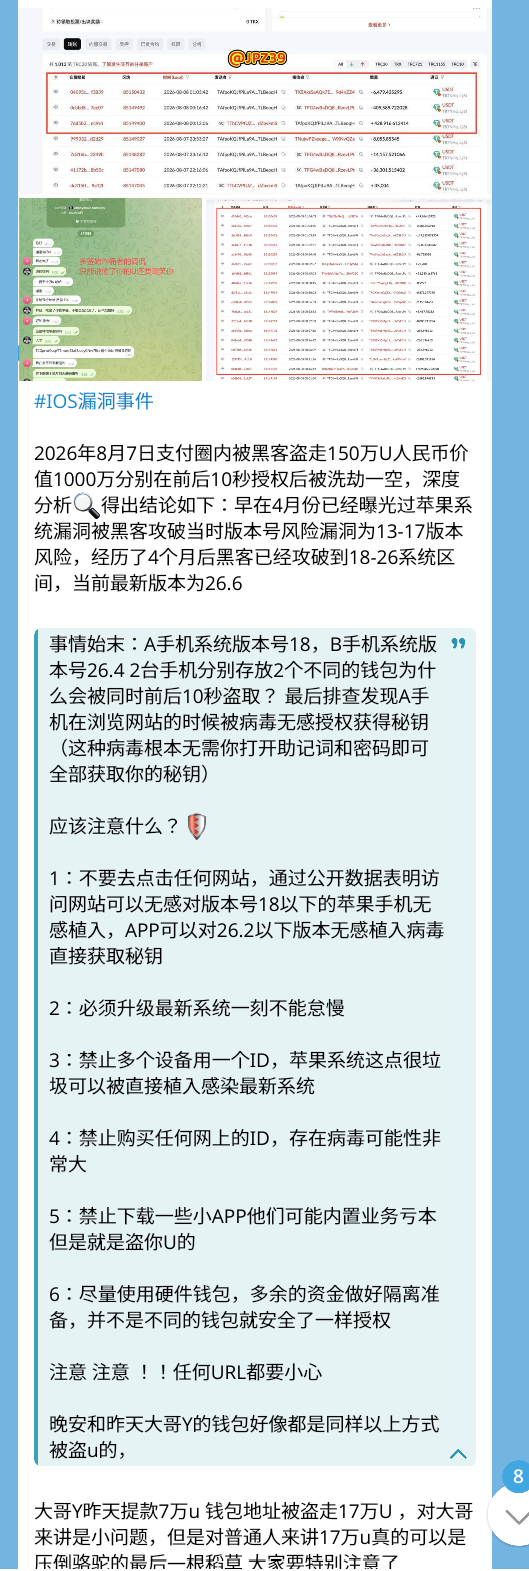
群里刷屏的「iOS 漏洞」帖:让你小心一切网站和 URL,唯独不点任何一个 App 的名字。
回到开头那张帖子。它讲了个故事:两台手机(一台 iOS 18、一台 26.4)、放着两个不同的钱包,前后 10 秒被同时转空;然后「深度分析」得出结论——是 A 手机浏览网站时被病毒「无感授权」偷了秘钥,所以大家「不要点击任何网站」。
这张帖子,每一条都经不起推敲:
1.「浏览网页就能无感偷走秘钥」? 这种级别的漏洞在黑市上是顶级武器,一条值几千万美金。真有人握着它,会去打交易所、打大机构,不会天天蹲在支付圈里偷散户。而且真出了这种事,苹果会连夜发紧急补丁,全球安全公司会刷屏,新闻会爆炸。可这张帖子拿不出漏洞编号、没有任何安全厂商的报告——全部「证据」,就是群里转来转去的这张图。
2.「13 到 17 被攻破,现在 18 到 26 也被攻破」? 翻译一下就是:苹果所有版本全被攻破,谁都防不住。这不叫分析,这叫吓唬——把你吓到觉得「防不胜防」,你就懒得排查了。而且它自己就穿帮:一边说 26 也被攻破,一边让你「必须升级最新系统一刻不能怠慢」——都被攻破了,升上去躲什么呢?
3. 它自己讲的故事,恰恰对不上「点链接」的说法。 如果是 A 手机点链接中了毒,另一台 B 手机、另一个钱包,怎么会在同 10 秒里一起被转空?两台手机唯一的共同点是同一个主人:装着同一批「圈内 App」,一样爱把助记词截图存相册。前后 10 秒同时清空,说明两个钱包的钥匙早就在贼手里了,这天只是统一出货。这不是「刚点链接中毒」的现场,这是「批量收割」的现场——而这正是 SparkCat 的作案节奏:先扫相册收钥匙,攒一批,再挑日子一起动手。
帖子里还有一句话,无意中说破了真相:「并不是不同的钱包就安全了」。对,但原因不是苹果漏洞神通广大,而是两个钱包的助记词躺在同一部手机的相册里,被同一个 App 一起扫走了。
4. 六条「安全建议」,五条往外指。 链接、URL、系统版本、苹果 ID、网上买的 ID……全是让你把警惕对准手机外面的世界。唯一沾边的一条——「有些小 APP 内置业务亏本,但就是盗你的U」——方向对了,却死活不肯点一个名字。为什么不点名?因为一点名,就点到自己头上了。
5. 为什么甩锅给链接最好用? 因为你每天要打开几十上百个网页,「我是不是点了什么不该点的」这个问题,你永远排查不完,也永远无法排除。于是恐慌有了去处:你天天疑神疑鬼防链接、防网站,手机里真正的贼却一天都没被怀疑过。一个永远无法验证的解释,等于没有解释——但它能完美地把水搅浑。
所以我们的判断很直接:这类帖子就是水军帖。 每逢有人被盗U,群里立刻出现「链接的锅」「苹果的锅」,一次两次是巧合,回回如此就是剧本。就算某个转发的人只是好心提醒,这套话术起到的效果也只有一个:让你把全世界都怀疑遍了,唯独怀疑不到 SafeW 和 SafeX。
把话说全:陌生链接当然也有风险,钓鱼网站骗你自己输入助记词的事天天有,该防还是要防。但在卡巴斯基查实的这一连串盗U案里,作案通道就是 App 本身。链接防得再死,手机里装着这些 App,照样被偷。
#
四、以后再刷到这种帖,用三个问题过筛子
- 它点名具体 App 了吗? 只骂「链接」「漏洞」「小 APP」,却一个名字都不敢给的,多半在带节奏。
- 它说的「漏洞」有编号吗?有安全公司的报告吗? 真漏洞查得到编号(CVE)和厂商公告;哪儿都搜不到的「漏洞」,只是吓唬人的道具。
- 它有没有让你查一查自己装了什么、给过什么权限? 真懂安全的人,第一句话就是问「你手机里装了些什么」。
三条全不过关的,直接当水军帖处理:不信、不转、不照做。
#
五、已经装了、或者已经被盗?现在就做这四件事
- 先保钱。 在一台干净的设备上新建一个钱包(全新助记词),把资产全部转过去。旧钱包一律当作已泄露,别再往里放钱。
- 清相册。 删掉相册里所有助记词、私钥、密码类的截图。助记词从今往后只抄在纸上——别拍照、别截图、别存云盘。
- 清 App。 检查手机里有没有 SafeW、SafeX、筷子生活、悟空外卖、拜托拜托,以及一切「群里推荐」「担保市场推荐」装的 App——先撤掉它们的相册等权限,然后卸载。
- 换硬件钱包(推荐)。 那张水军帖里唯一说对的一句就是「用硬件钱包」。但前提是先做完前三步——不然你把新钱包的助记词又截一张图,一切回到原点。
别再熬夜复盘「我到底点了哪个链接」了,先把这四件事做完。
#
最后一句话
链接在替人背锅,App 在偷你的钱。
下次再看到「千万不要点击任何网站」的恐慌帖,先低头看看自己手机里装了什么。完整的证据、时间线和自救指南,见 nosafew.com。